Mai multe companii și o universitate din Japonia au raportat începând de luni atacuri informatice și accesări neautorizate ale datelor a milioane de clienți, angajați, studenți și profesori, transmite Xinuha.
Universitatea Metropolitană din Osaka a afirmat că hackerii au obținut probabil datele a cel puțin 130.000 de studenți și profesori, în urma unui atac care a provocat căderea sistemului informatic. Circa 500 de servere au fost scoase din funcțiune după un atac de tip ransomware - software care blochează datele cu scopul solicitării ulterioare de recompense. Rețeaua campusului și portalul pentru cadrele didactice erau în continuare indisponibile luni, iar cursurile a fost anulate.
Rețeaua de magazine cu prețuri reduse a operatorului Mr. Max a anunțat marți că s-ar putea să fi fost compromise datele a circa 1,7 milioane de clienți în urma accesării neautorizate a unui server utilizat pentru serviciile de achiziții online. Compania de vânzări cu amănuntul și-a sistat serviciile, a blocat calea utilizată de atacatori și colaborează cu specialiști în securitate din afară; autoritățile de reglementare și poliția anchetează și monitorizează mai strict sistemele.
Firma de servicii de internet GMO Research & AI a informat tot luni că au fost furate fișierele a 948.000 de membri, iar recompense în valoare de circa 2,9 milioane de yeni (18.000 de dolari) cuvenite acestora au făcut obiectul unui schimb cu coduri de carduri cadou Amazon.
Corporația Monogatari, care operează lanțul de restaurante specializate în barbecue Yakiniku King, a comunicat că i-au fost furate zece milioane de informații despre clienți, vizând aproape întreaga bază de clienți. Hackerii au folosit accesul neautorizat la un sistem pentru aplicația de smartphone pentru rezervări, obținând adrese de e-mail și numere de telefon, dar nu s-a confirmat nicio utilizare rău intenționată a acestora.
Brokerul de valori mobiliare Daiwa Securities Group a avertizat că ar fi putut fi compromise datele a circa 110.000 de clienți, precum și informații fără caracter personal, prin intermediul unui server operat de un subcontractor. Informațiile nu pot fi însă folosite pentru efectuarea de tranzacții, inclusiv online.
Toate aceste incidente au fost raportate separat de entitățile implicate și nu există indicii că ar fi vorba de un atac informatic concertat. AGERPRES/(AS - redactor: Marius Hosu, editor: Gabriela Ionescu, editor online: Ada Vîlceanu)
Atacuri informatice împotriva Japoniei au obținut date despre milioane de clienți, studenți și profesori
Conţinutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
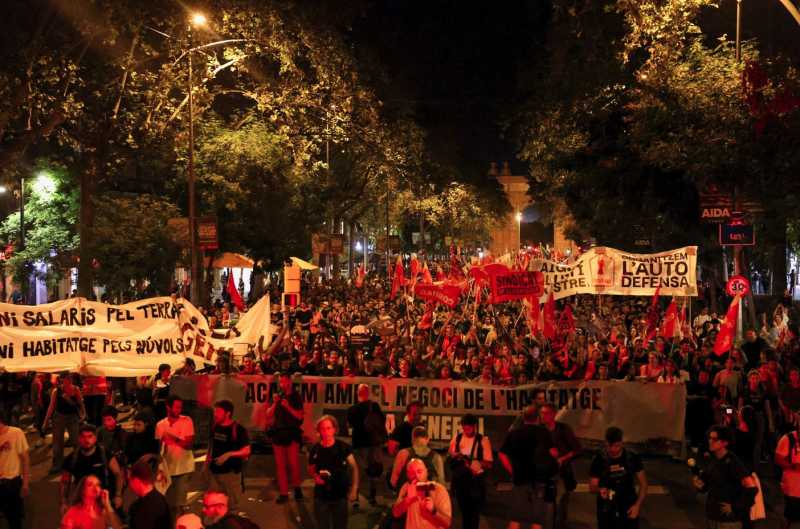
Criza locuințelor în Spania: Mii de oameni au protestat la Barcelona; sindicatele au făcut apel la grevă
Mii de oameni au ieșit luni pe străzile orașului spaniol Barcelona pentru a protesta împotriva crizei locuințelor, relatează marți dpa. Estimările privind numărul participanților au variat considerabil: autoritățile au indicat cifra de 20.000, în timp ce organizatorii au susținut că aproximativ 120.000 de persoane s-au alăturat mit
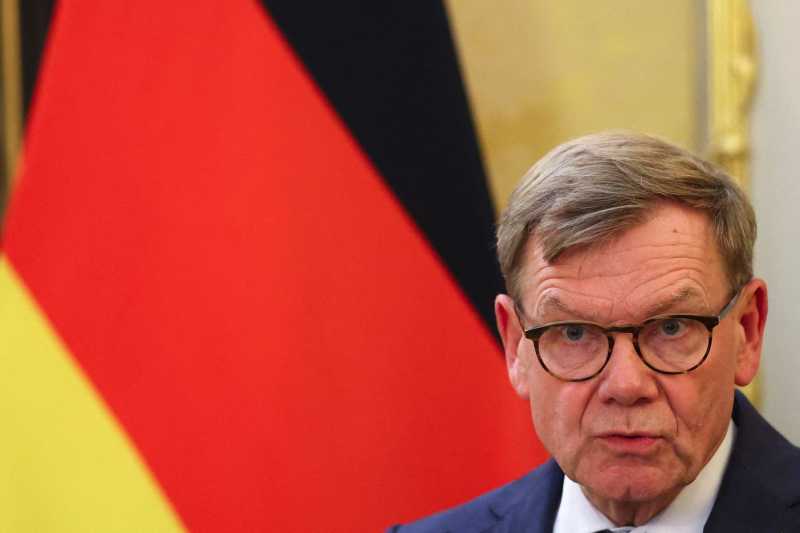
Ministrul de externe german afirmă că ambițiile Rusiei depășesc Ucraina
Ministrul de externe german Johann Wadephul a declarat luni că Rusia are ambiții mai extinse, dincolo de războiul împotriva Ucrainei, informează marți dpa. înaintea războiului, Rusia menținea relații bune cu Ucraina, nu se confrunta cu nicio amenințare și avea acorduri de aprovizionare favorabile cu țări precum Germania, a spus Wad
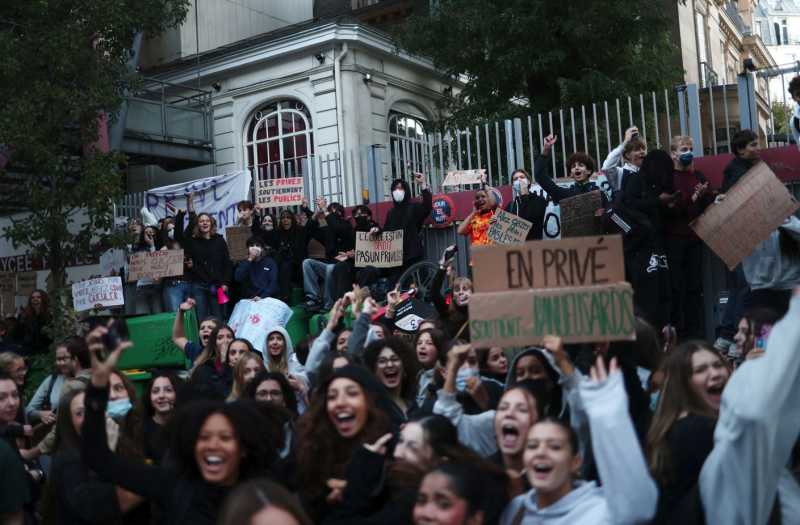
Franța se pregătește pentru o nouă zi de proteste ale liceenilor la nivel național (GALERIE FOTO)
Franța se pregătește marți de o nouă mobilizare la nivel național, în timp ce protestele liceenilor privind condițiile din școli și a problemelor din învățământ intră în a doua săptămână, relatează dpa. Reprezentanți ai acestora au cerut organizarea de mitinguri în toată țara. La Paris, o manifestație este p
Australia: Opoziția conservatoare promite 'cea mai mare reducere a imigrației' din istoria țării
Coaliția conservatoare de opoziție din Australia a propus reducerea drastică a numărului de vize temporare și umanitare, acordând în același timp prioritate lucrătorilor calificați, într-o măsură descrisă drept 'cea mai mare reducere a imigrației' din istoria țării, relatează marți Reuters. Politica de migrație a Coal
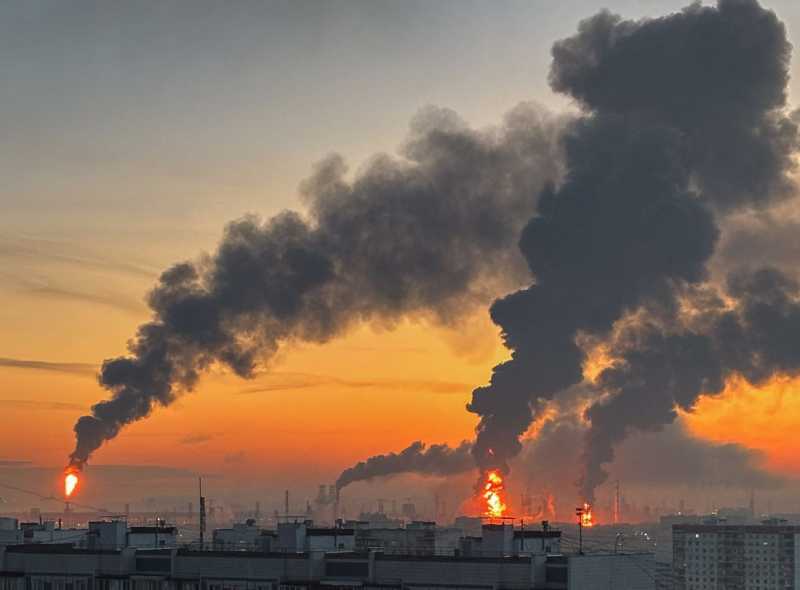
Atac ucrainean cu 650 de drone asupra unor ținte din regiunea Moscovei:importantă instalație de petrol, în flăcări
Moscova și regiunea înconjurătoare au fost vizate de un atac ucrainean major, mobilizând aproximativ 650 de drone în timpul nopții de luni spre marți, atac soldat cu un mort la periferia capitalei ruse, potrivit autorităților locale, citate de AFP. Publicația Kyiv Independent, citând martori oculari, a relatat că o instalație de petrol, situat
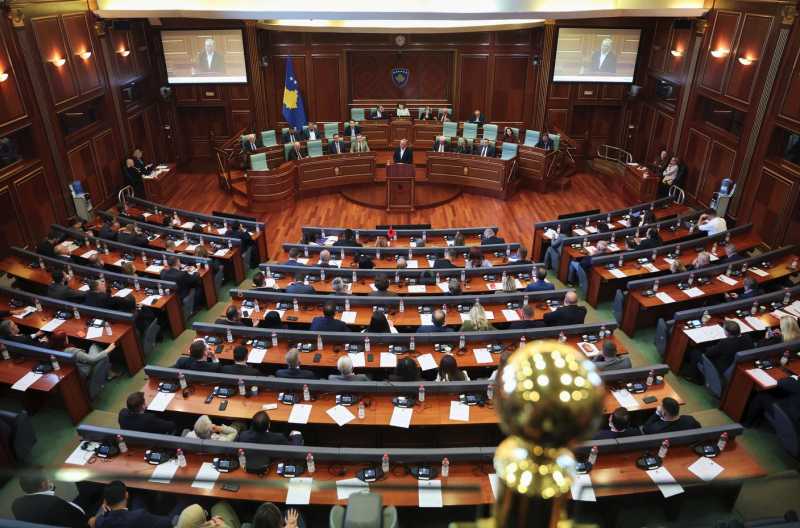
Kosovo ia în considerare restrângerea competențelor tribunalului său special pentru crime de război
O propunere de lege a fost depusă luni în Parlamentul din Kosovo cu scopul de a reduce competențele tribunalului său special pentru crime de război după ce acesta a pronunțat pedepse grele împotriva fostului președinte Hashim Thaci și a altor figuri din fosta gherilă Armata de Eliberare a Kosovo (UCK), transmite AFP. în septe
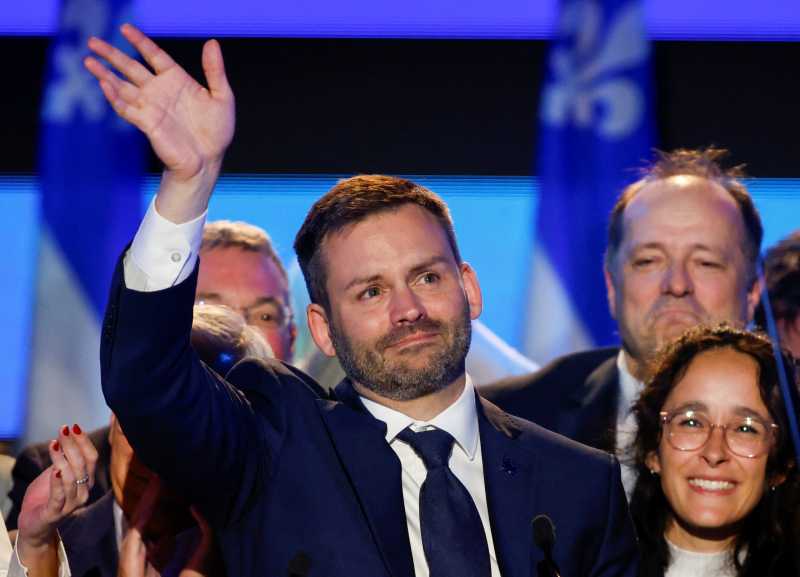
Canada: Separatiștii câștigă alegerile în Quebec, o viitoare provocare pentru Carney
Separatiștii din Parti Quebecois (PQ) au câștigat luni alegerile din provincia francofonă a Canadei, conform rezultatelor parțiale, unde promit să organizeze un nou referendum privind independența, notează AFP. Revenirea la putere a acestei formațiuni, care nu a mai condus provincia din 2014, reprezintă o provocare majoră pentru prim-min
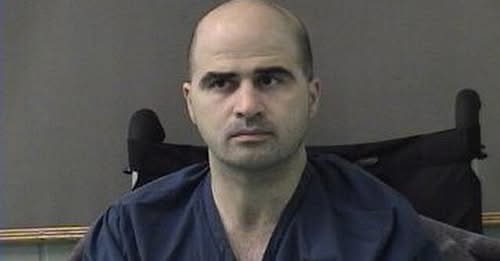
Trump aprobă execuția prin împușcare a autorului unui masacru la o bază militară
Președintele american Donald Trump și-a dat acordul pentru execuția prin pluton a autorului masacrului din 2009, soldat cu 13 morți la baza militară Fort Hood din Texas, a anunțat luni purtătorul de cuvânt al Pentagonului, Sean Parnell, citat de AFP. Secretarul Apărării, Pete Hegseth, 'a recomandat - iar președintele Donald Trump a a