Controalele de securitate privind inteligența artificială (IA) solicitate de Washington ar urma să vizeze doar așa-numitele modele 'închise' ale OpenAI, Google și Anthropic, aparent cruțând modelele 'deschise' ale Meta sau ale companiei chineze DeepSeek, a relatat presa americană marți, informează AFP.
Oficiali ai Casei Albe au prezentat acest cadru confidențial marți, în timpul unei întâlniri cu reprezentanți ai OpenAI, Anthropic, Google, Meta, Microsoft și Nvidia.
Controlul planificat ar fi limitat la modele 'închise', 'echipate cu capacități de ultimă generație și care prezintă riscuri pentru securitatea națională', potrivit Axios, nimic din text nefiind menit 'să fie interpretat ca restricționând modelele deschise'.
Modelele cu sursă închisă rămân găzduite pe serverele creatorului lor, care păstrează controlul asupra utilizării lor, fără a-l dezvălui.
Dimpotrivă, utilizatorii modelelor open-source le pot descărca și modifica. Aceștia pot elimina unele dintre măsurile de siguranță, transformându-le în instrumente de atac cibernetic. Nvidia și Meta dezvoltă astfel de modele în Statele Unite, Alibaba și Moonshot AI în China, iar Mistral în Franța.
Măsura decurge dintr-un ordin executiv semnat la 2 iunie de președintele american Donald Trump, care a deschis calea pentru revizuirea la nivel federal a celor mai avansate modele de inteligență artificială cu până la 30 de zile înainte de comercializarea lor.
Acest principiu al unei revizuiri, menită să fie voluntară, reprezintă o schimbare semnificativă pentru administrația Trump: aceasta a fost dominată anterior de oponenții oricărei reglementări, acuzați că înăbușă inovația în fața Chinei.
Acest cadru de securitate nu va fi însă făcut public, potrivit relatărilor din mass-media americană. 'Regulile pot încadra companiile de inteligență artificială doar dacă știm, în afara acestor companii, din ce constau', a criticat Brad Carson, președintele organizației Americans for Responsible Innovation, într-un comunicat.
Companiile care colaborează cu administrația 'pun inovația, securitatea și apărarea cibernetică americană pe primul loc', a declarat purtătoarea de cuvânt a Casei Albe, Liz Huston, pentru Wall Street Journal.
La sfârșitul lunii iunie, mai mulți observatori credeau că reglementările americane mai stricte ar face modelele deschise și ieftine, precum cele de la DeepSeek, mai atractive pentru clienții străini dornici să evite dependența de Washington.
Anthropic, forțată de Washington în iunie să întrerupă accesul la două dintre modelele sale, a pledat la momentul respectiv pentru 'o reglementare strictă', dar una care ar trebui 'aplicată în mod egal tuturor dezvoltatorilor de modele avansate'.
Această întâlnire vine după o serie de incidente, în urma cărora cele mai puternice modele OpenAI (GPT-5.6 Sol) și Anthropic (Mythos 5) au obținut acces neautorizat la alte companii.
Marți, Institutul de Securitate a Inteligenței Artificiale (AISI) din Regatul Unit a raportat că Mythos 5, în timpul unei evaluări cu măsurile de siguranță dezactivate, a creat o identitate falsă pentru a contacta dezvoltatorii și a-i convinge să integreze malware în software-ul lor. Institutul a descris acest lucru ca fiind o înșelăciune de o gravitate fără precedent. AGERPRES/(AS - redactor: Gabriela Ionescu, editor online: Irina Giurgiu)
Reglementările americane privind inteligența artificială ar urma să vizeze doar OpenAI, Google și Anthropic (presă)

Conţinutul website-ului www.agerpres.ro este destinat exclusiv informării publice. Toate informaţiile publicate pe acest site de către AGERPRES sunt protejate de dispoziţiile legale incidente. Sunt interzise copierea, reproducerea, recompilarea, modificarea, precum şi orice modalitate de exploatare a conţinutului acestui website. Informaţiile transmise pe www.agerpres.ro pot fi preluate, în conformitate cu legislaţia aplicabilă, în limita a 500 de semne. Detalii în secţiunea Condiţii de utilizare. Dacă sunteţi interesaţi de preluarea ştirilor AGERPRES, vă rugăm să contactaţi Direcţia Marketing - marketing@agerpres.ro.
Alte știri din categorie
Venezuela: Trump s-a întâlnit cu Delcy Rodriguez la New York
Venezuela: Trump s-a întâlnit cu Delcy Rodriguez la New York
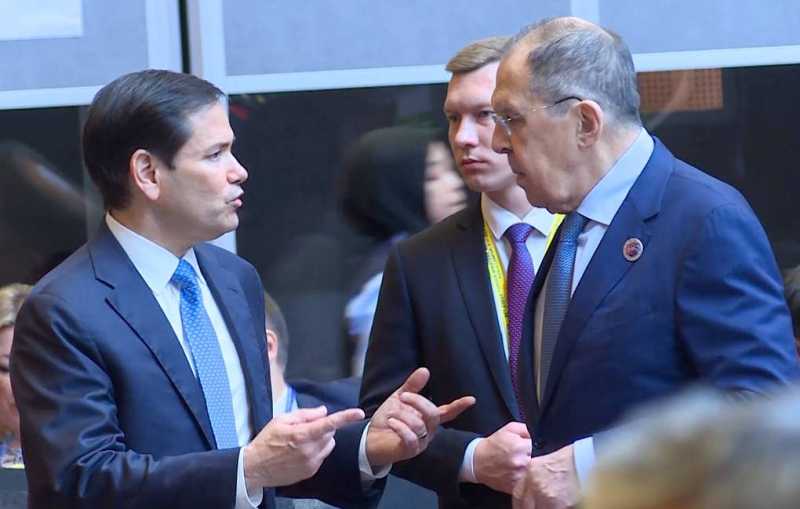
Rubio se va întâlni cu omologul său rus la New York (Departamentul de Stat)
Șeful diplomației americane, Marco Rubio, se va întâlni miercuri cu omologul său rus, Serghei Lavrov, în marginea Adunării Generale a ONU la New York, a anunțat marți Departamentul de Stat, notează AFP. întâlnirea va avea loc în aceeași zi cu discursul președintelui ucrainean Volodimir Zelenski.
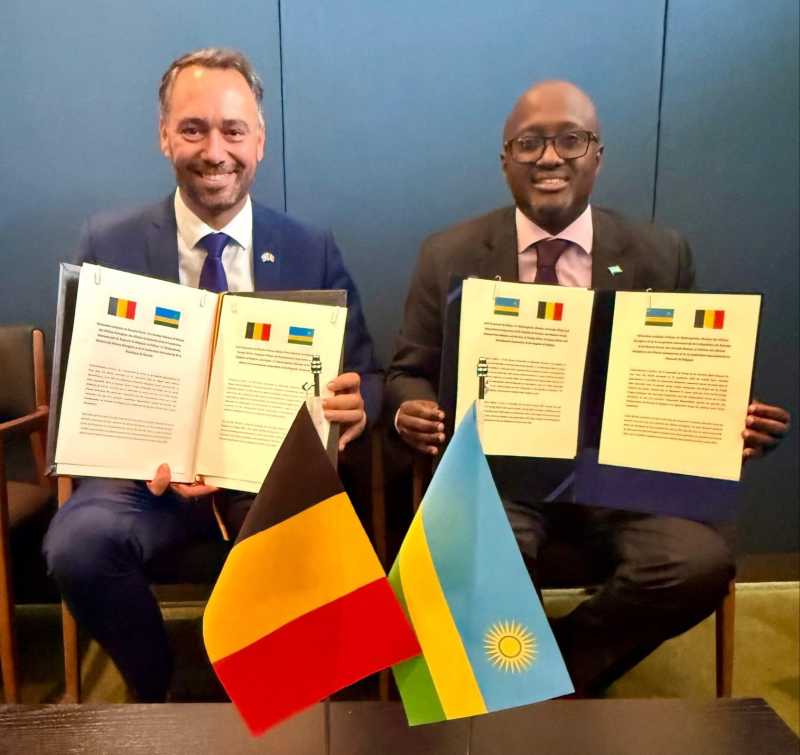
Belgia și Rwanda își restabilesc relațiile diplomatice
Belgia și Rwanda au anunțat marți restabilirea relațiilor lor diplomatice, întrerupte în 2025, potrivit unui comunicat comun publicat în marginea Adunării Generale a Organizației Națiunilor Unite la New York, transmite AFP. 'Cele două țări au decis împreună, în această zi de 22 septembrie 2026 să își res
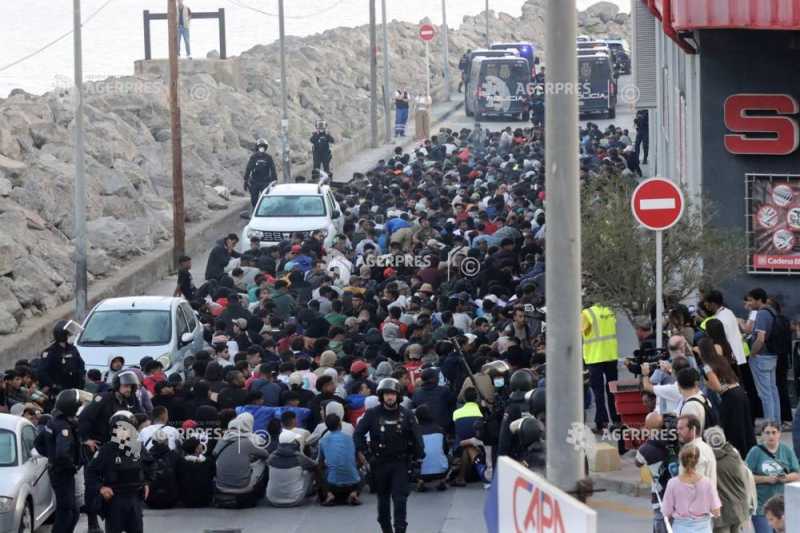
Ceuta: Controlul frontierelor de către Maroc a 'eșuat', afirmă premierul Sanchez
Premierul spaniol, socialistul Pedro Sanchez, a dat marți vina pe eșecul controalelor la frontierele marocane pentru recenta criză a migrației din Ceuta, o exclavă spaniolă din Africa de Nord, relatează AFP. Peste 70.000 de migranți au intrat în Ceuta pe 30 și 31 iulie, înot sau pe jos din Maroc, într-un aflux masiv inedit.
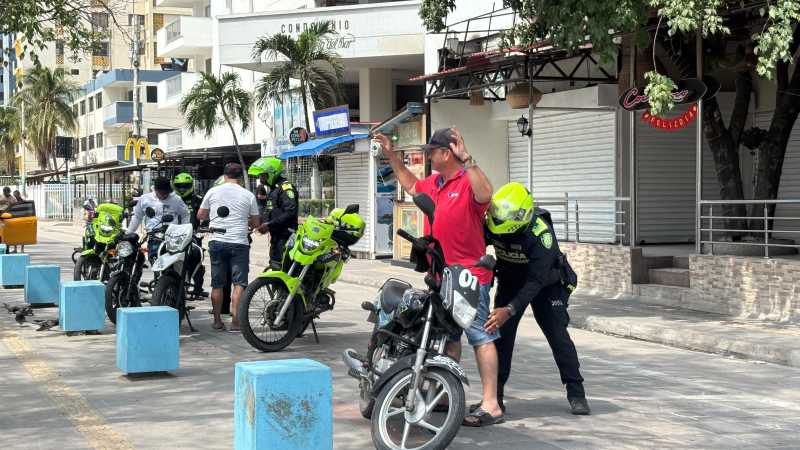
Columbia: Președintele ordonă trimiterea armatei într-un oraș lovit de violențe
Președintele columbian Abelardo de la Espriella a ordonat marți trimiterea de trupe la Santa Marta (nord), un oraș din regiunea Caraibilor afectat de atacuri care au vizat magazine și vehicule după o operațiune a forțelor de securitate împotriva unui grup înarmat local, notează AFP. Acest oraș cu aproape 570.000 de locuitori a trăi
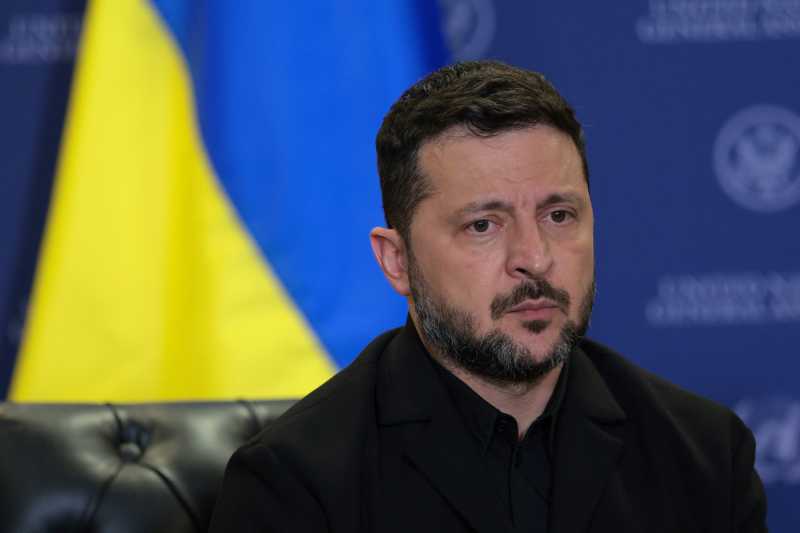
Kievul și Washingtonul vor ca războiul să se oprească 'înainte de iarnă' (Zelenski)
Kievul și Washingtonul doresc ca războiul Rusiei împotriva Ucrainei să se încheie 'înainte de iarnă', potrivit unui comunicat al președintelui ucrainean Volodimir Zelenski publicat marți în marginea Adunării Generale a ONU, relatează AFP. 'Atât Statele Unite, cât și Ucraina vor să vadă acest răzb
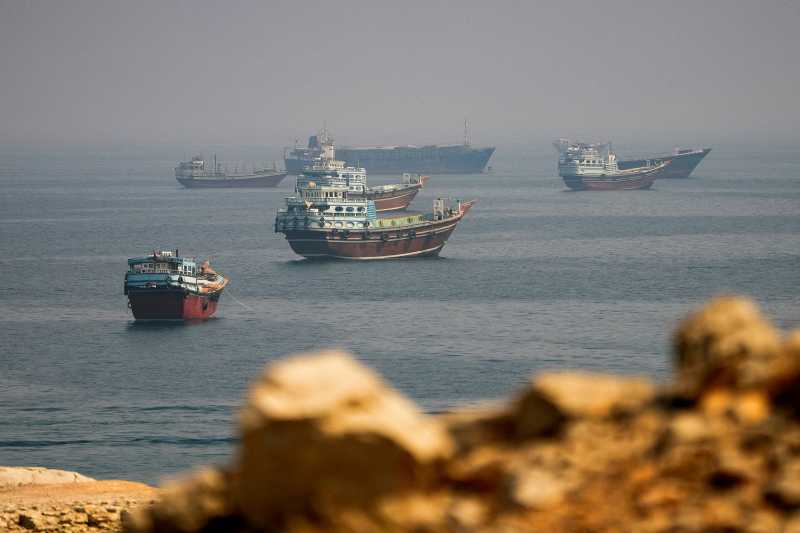
Iranul a comunicat Statelor Unite condițiile pentru redeschiderea Strâmtorii Ormuz (presă iraniană)
Șeful diplomației iraniene, Abbas Araghchi, s-a întâlnit marți, la New York, cu trimisul special american Steve Witkoff, căruia i-a comunicat condițiile Teheranului pentru redeschiderea strâmtorii strategice Ormuz, a raportat televiziunea de stat IRIB, citată de AFP. Potrivit IRIB, Araghchi i-a declarat lui Witkoff că printre
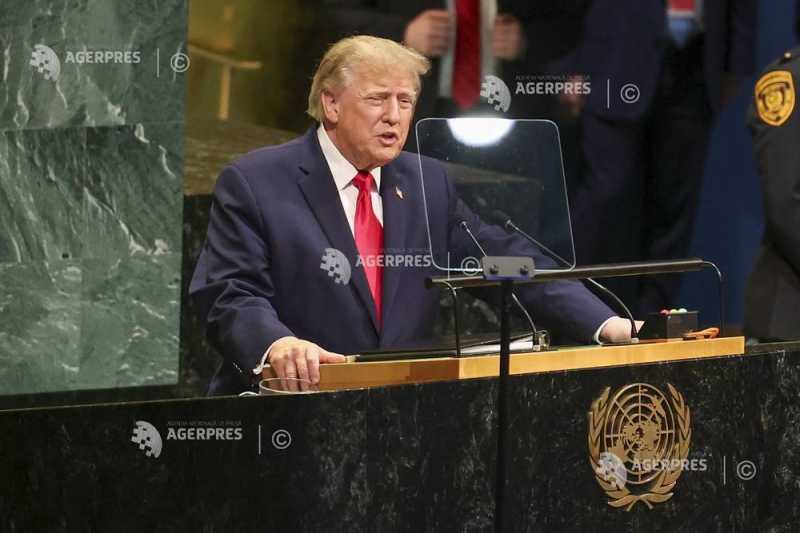
VIDEO Trump spune că un acord între Rusia și #Ucraina va veni 'mai devreme decât se crede'
Președintele american Donald Trump a dat asigurări marți, în fața Adunării Generale a ONU, la New York, că un acord între Rusia și Ucraina va veni 'mai devreme decât se crede', notează AFP. 'Lucrăm foarte îndeaproape cu liderii Rusiei și Ucrainei și vom rezolva acest caz. Acest lucru se va întâmp